Иностранные хакеры пытались помешать выборам, заявили в "Ростелекоме"
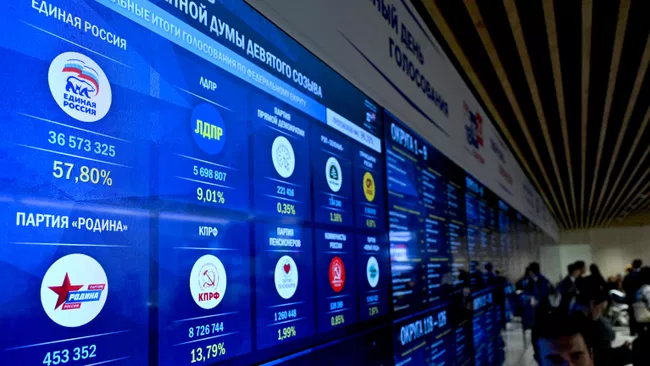
МОСКВА, 25 сен - РИА Новости.Хакеры из США, Франции и Сингапура пытались сорвать дистанционное электронное голосование (ДЭГ) на минувших выборах в Госдуму, при этом источниками вредоносного трафика были IP-пространства более чем 30 государств, в том числе Великобритании и Украины, сообщили в "Ростелекоме".
В Единый день голосования, который проходил вРоссиис 18 по 20 сентября, "Ростелеком" обеспечил работу защищенных каналов связи и инфраструктуры на избирательных участках, организовал видеонаблюдение в 89 регионах страны, а также отвечал за киберзащиту и бесперебойность ГАС "Выборы" и федеральной платформы ДЭГ.
"Самые мощные по интенсивности атаки шли из сетей недружественных стран. Источниками вредоносного трафика были IP-пространства более чем 30 государств, в том числе Великобритании и Украины. При этом в атаках на инфраструктуру электронного голосования среди основных стран-источников замечены США, Франция и Сингапур", - говорится всообщениикомпании.
Отмечается, что за три дня выборов специалисты отразили более 3 тысяч волн DDoS-атак мощностью до 1,7 Тбит/c, заблокировали более 170 миллионов вредоносных воздействий на веб-сервисы и предотвратили попытки проникновения злоумышленников в инфраструктуру.
Основные усилия были сосредоточены на недопущении компрометации системы, в том числе подмены или раскрытия результатов голосования до завершения официальной процедуры.
Мощность и количество атак превысили объемы предыдущего ЕДГ и выборов президента Российской Федерации в 2024 году, указали в "Ростелекоме". Главными целями стали системы электронного правительства, включая единой системы идентификации и аутентификации (ЕСИА) и портал "Госуслуг", инфраструктура "Ростелекома", ДЭГ и информационные ресурсы ЦИК.
Оригинальный материал:
РИА Новости