Эксперт Бедеров: мошенники объединяют технологии с методами социальной инженерии
«Я бы выделил три ключевых направления в мошенничестве. И они, что важно, не существуют изолированно — всё чаще это гибридные атаки, где технологии лишь обслуживают старую как мир человеческую уязвимость», — заявил председатель совета по противодействию технологическим правонарушениям КС НСБ России, основатель компании «Интернет-Розыск».
По его словам, одним из быстрорастущих трендов стали комбинированные атаки с использованием звонков, фальшивых сайтов и мессенджеров.
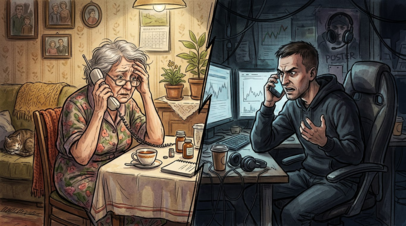
Злоумышленники могут представляться сотрудниками банка, говорить о «подозрительной активности» по счёту, а затем отправлять ссылку на страницу, визуально похожую на официальный портал кредитной организации, отметил эксперт.
«Жертва вводит логин и пароль — и эти данные мгновенно уходят мошенникам. Дальше сценариев два: либо прямое хищение средств, либо оформление кредитов на имя человека», — объяснил Бедеров.
Вторым направлением эксперт назвал дипфейки и синтез голоса.
«Современные нейросети генерируют видео по текстовому запросу за считаные минуты, и невооружённым глазом отличить его от реального практически невозможно», — отметил специалист.
Отдельно Бедеров предупредил о схемах, связанных с цифровым рублём.
Пожилым людям звонят якобы из Центробанка или коммерческих банков и утверждают, что пенсии «переводят в цифровые рубли», привёл пример он.
Для отказа от этой «опции» у человека просят код из смс, после чего могут списать деньги со счёта, добавил собеседник RT.
«Цифровой рубль действительно существует как дополнительная форма валюты, но никто не переводит пенсии в него автоматически и уж точно не запрашивает коды по телефону», — подчеркнул эксперт.
Ранее в ЦБ Россиизаявили, что 22% пострадавших от мошенников — это молодёжь.
Оригинальный материал:
RT на русском